Entdecken Sie die neue Generation des Unternehmensintranets
- Brahim Jaouane
- February 13, 2026
Sichere interne Kommunikation: Die Lebensader des modernen Unternehmens
Die interne Kommunikation hat sich zu einem strategischen Erfolgsfaktor entwickelt, der für die Kollaboration, Produktivität und die Abstimmung innerhalb der Organisation unverzichtbar ist. Da Unternehmen zunehmend auf hybride und Remote-Arbeitsmodelle setzen, werden Informationsflüsse immer digitaler und verteilter. Dies eröffnet sowohl neue Chancen als auch Risiken im Jahr 2026.
Inhaltsangabe
Sichere interne Kommunikation (SIK) schützt vertrauliche Informationen vor unbefugtem Zugriff, Datenlecks und Cyberbedrohungen und ermöglicht es Mitarbeitenden gleichzeitig, Ideen auszutauschen, Entscheidungen zu treffen und nahtlos zusammenzuarbeiten. Das richtige Gleichgewicht zwischen Offenheit und Sicherheit ist entscheidend für die Geschäftskontinuität, die Einhaltung gesetzlicher Vorschriften und den Wettbewerbsvorteil.
Informationen sind in einer hypervernetzten, datengesteuerten Geschäftswelt zur wertvollsten Währung geworden. Während Unternehmen ihre Abwehrmaßnahmen gegen externe Cyberbedrohungen verstärken, stellen unzureichend gesicherte Kanäle der internen Kommunikation häufig eine der am meisten unterschätzten Schwachstellen dar.
Laut dem IBM-Bericht zu den Kosten von Datenschutzverletzungen 2023 waren 95 % der Unternehmen von mehreren Datenschutzverletzungen betroffen. Dabei spielten gestohlene Zugangsdaten und menschliche Fehler häufig eine entscheidende Rolle. Die Kanäle, über die kritische Informationen ausgetauscht werden, sind zu bevorzugten Zielen von Cyberkriminellen geworden. Daher ist die sichere interne Kommunikation (SIK) heute eine zentrale Säule für die Integrität der Organisation, die operative Resilienz und das strategische Wachstum.
Da berufliche und private digitale Räume zunehmend miteinander verschmelzen, ist sichere Kommunikation längst nicht mehr nur eine IT-Anforderung. Sie schützt die Grundlagen, die Kollaboration, Innovation und fundierte Entscheidungsfindung ermöglichen.
Unternehmen, die es versäumen, ihre interne Kommunikation abzusichern, riskieren finanzielle Verluste sowie operative und Reputationsschäden. Unternehmen hingegen, die wirksame Strategien für eine sichere interne Kommunikation (SIK) umsetzen, verschaffen sich einen Wettbewerbsvorteil, indem sie potenzielle Schwachstellen in strategische Vorteile verwandeln.
Dieser Leitfaden zeigt, warum sichere interne Kommunikation im Jahr 2026 unverzichtbar ist, welche neuen Bedrohungen Unternehmen ausgesetzt sind und welche Strategien und Technologien am besten geeignet sind, um einen sicheren und effizienten Informationsfluss zu gewährleisten.
Durch die konsequente Umsetzung einer sicheren internen Kommunikation (SIK) können Unternehmen ihr wertvollstes Gut – Informationen – schützen und gleichzeitig Kollaboration, Vertrauen und nachhaltiges Wachstum fördern.
📖 Was ist sichere interne Kommunikation?
Sichere interne Kommunikation (SIK) umfasst ein Rahmenwerk aus Richtlinien, Protokollen und Technologien, das sicherstellt, dass alle innerhalb einer Organisation ausgetauschten Informationen vertraulich und unverändert bleiben und ausschließlich autorisierten Personen zugänglich sind.
Sie beschränkt sich nicht nur auf den Nachrichtenaustausch, sondern umfasst sämtliche Formen der digitalen Interaktion, darunter Chats, E-Mails, Videokonferenzen, das Teilen von Dokumenten, kollaborative Arbeitsbereiche und interne Social-Media-Feeds.
Im Kern schafft die sichere interne Kommunikation (SIK) eine vertrauenswürdige digitale Umgebung, in der Geschäftsprozesse reibungslos ablaufen können und gleichzeitig die Risiken durch externe Bedrohungen und interne Schwachstellen minimiert werden.
Im Jahr 2026 geht die sichere interne Kommunikation weit über einen einfachen Passwortschutz hinaus. Moderne Unternehmen benötigen einen mehrschichtigen Ansatz, der Technologie, Governance und das Sicherheitsbewusstsein der Mitarbeitenden miteinander verbindet.
🔩 Zentrale Komponenten der sicheren internen Kommunikation
1. Ende-zu-Ende-Verschlüsselung (E2EE):
Alle Nachrichten und Dateiaustausche werden vom Absender bis zum Empfänger verschlüsselt, sodass ausschließlich autorisierte Personen auf die Inhalte zugreifen können. Dies verhindert das Abhören, das Abfangen und die unbefugte Weitergabe vertraulicher Informationen.
2. Identitäts- und Zugriffsmanagement (IAM):
Ein robustes Identitäts- und Zugriffsmanagement (IAM) stellt sicher, dass Nutzer tatsächlich die Personen sind, für die sie sich ausgeben, und nur auf Informationen zugreifen können, die für ihre jeweilige Rolle relevant sind. Mehr-Faktor-Authentifizierung (MFA), Single Sign-on (SSO) und rollenbasierte Zugriffskontrollen sind entscheidende Maßnahmen, um das Risiko unbefugter Zugriffe zu reduzieren.
3. Datensouveränität und Speicherkontrolle:
Unternehmen müssen sorgfältig kontrollieren, wo ihre Daten gespeichert werden – ob lokal auf eigenen Servern (On-Premises), in privaten Clouds oder in hybriden Umgebungen. Die Datensouveränität gewährleistet die Einhaltung lokaler Vorschriften und minimiert das Risiko grenzüberschreitender Datenschutzverletzungen sowie rechtlicher Zuständigkeitskonflikte.
4. Nachvollziehbarkeit und Transparenz:
Detaillierte Protokolle darüber, wer wann auf welche Informationen zugegriffen hat, sind für die Einhaltung gesetzlicher Vorschriften, Sicherheitsuntersuchungen und die operative Transparenz unerlässlich. Prüfprotokolle schützen nicht nur vor internem Missbrauch, sondern belegen auch die Rechenschaftspflicht gegenüber Aufsichtsbehörden und Stakeholdern.
5. Sichere Plattformen und Protokolle:
Moderne sichere interne Kommunikation (SIK) basiert auf sicheren Intranets, authentifizierten Portalen und Kollaborationsplattformen, die Verschlüsselung, Zugriffskontrollen und Überwachungstools integrieren. Diese Plattformen bieten eine nahtlose Benutzererfahrung und erfüllen gleichzeitig hohe Sicherheitsstandards auf Unternehmensniveau.
6. Richtlinienbasierte Praktiken:
Technologie allein reicht nicht aus. Unternehmen müssen klare Richtlinien für die zulässigen Kommunikationstools, den Umgang mit Daten und die Verantwortlichkeiten der Mitarbeitenden durchsetzen. Durch gezielte Schulungen zu diesen Richtlinien wird sichergestellt, dass Sicherheit zu einem festen Bestandteil der Unternehmenskultur wird, anstatt nur eine reaktive Maßnahme zu sein.
👉 Im Kern geht es bei der sicheren internen Kommunikation darum, einen digital workplace zu schaffen, der Zugänglichkeit und Schutz miteinander in Einklang bringt. So können Teams effizient zusammenarbeiten und gleichzeitig die wichtigsten Informationen des Unternehmens schützen. Im Jahr 2026 hat sich die sichere interne Kommunikation zu einem strategischen Erfolgsfaktor entwickelt: Sie reduziert Risiken, unterstützt die Einhaltung gesetzlicher Vorschriften, stärkt das Vertrauen der Mitarbeitenden und bildet die Grundlage für operative Resilienz in einer zunehmend hybriden und datengesteuerten Arbeitswelt.
🤔 Warum ist sichere interne Kommunikation für Unternehmen wichtig?
Jede Form der internen Kommunikation – von strategischen Memos und HR-Mitteilungen bis hin zu Finanzupdates und Produkt-Roadmaps – kann vertrauliche Informationen enthalten. Werden diese Inhalte abgefangen oder offengelegt, können die Folgen von Reputationsschäden bis hin zu rechtlicher Haftung reichen.
🎁 Die wichtigsten Vorteile einer sicheren internen Kommunikation:
- Verhinderung von Datenschutzverletzungen und Industriespionage: Schützt Geschäftsgeheimnisse, geistiges Eigentum und vertrauliche Unternehmensinformationen vor Cyberkriminellen und Industriespionen.
- Sicherstellung der Einhaltung gesetzlicher Vorschriften: Unterstützt die Erfüllung der Anforderungen von Vorschriften wie der DSGVO, HIPAA, SOX und CCPA und hilft, kostspielige Bußgelder und rechtliche Konsequenzen zu vermeiden.
- Stärkung des Vertrauens der Mitarbeitenden: Schafft ein sicheres Umfeld, in dem Mitarbeitende ihre Ideen, ihr Feedback und ihre Innovationen vertrauensvoll teilen können.
- Unterstützung hybrider und ortsunabhängiger Arbeit: Ermöglicht eine reibungslose Kollaboration ohne Kompromisse bei der Sicherheit und gewährleistet Produktivität unabhängig vom Arbeitsort.
Sichere interne Kommunikation (SIK) ist nicht nur eine Schutzmaßnahme, sondern eine strategische Notwendigkeit, die kritische Unternehmenswerte schützt, die organisatorische Agilität unterstützt und das Vertrauen im gesamten Unternehmen stärkt.
Entdecken Sie die neue Generation
des Unternehmensintranets
🚨 Die Dringlichkeit und strategische Bedeutung der sicheren internen Kommunikation
Der moderne Arbeitsplatz entwickelt sich rasant weiter. Hybride Arbeitsmodelle, die beschleunigte digitale Transformation und das, was Experten als „Organizational Velocity“ bezeichnen – die Geschwindigkeit, mit der ein Unternehmen seine Mitarbeitenden auf gemeinsame Ziele ausrichtet, um Strategien in konkrete Maßnahmen umzusetzen –, haben die Angriffsfläche für Cyberbedrohungen vergrößert. Dadurch ist die Notwendigkeit einer sicheren internen Kommunikation (SIK) dringlicher denn je.
⏳ Warum sichere interne Kommunikation (SIK) eine strategische Notwendigkeit ist:
Die Notwendigkeit einer sicheren internen Kommunikation geht weit über die bloße Vermeidung von Hackerangriffen oder Datenschutzverletzungen hinaus. Sie ist eine vielschichtige Anforderung, die die Strategie, das Wachstum und die Unternehmenskultur maßgeblich unterstützt. Indem Unternehmen die sichere interne Kommunikation fest in ihre täglichen Abläufe integrieren, schützen sie sich nicht nur vor Bedrohungen, sondern stärken auch ihre Mitarbeitenden, verbessern die Kollaboration und machen Informationssicherheit zu einem Wettbewerbsvorteil.
1. Schutz des geistigen Eigentums:
Geschäftsgeheimnisse, Forschungsergebnisse, Produkt-Roadmaps und Finanzdaten sind entscheidend für den Wettbewerbsvorteil eines Unternehmens. Der Verlust oder die Offenlegung dieser Informationen kann die Marktposition gefährden, Umsatzeinbußen verursachen und Wettbewerbern einen Vorteil verschaffen.
2. Sicherstellung der Compliance und Rechtssicherheit:
Vorschriften wie die DSGVO, HIPAA, SOX und CCPA stellen strenge Anforderungen an den Umgang mit Daten und den Datenschutz. Bereits eine einzige unverschlüsselte interne Nachricht mit personenbezogenen oder finanziellen Daten kann zu Geldbußen in Millionenhöhe führen.
3. Vermeidung von Shadow IT:
Wenn offizielle Tools umständlich oder unpraktisch sind, greifen Mitarbeitende häufig auf private Apps wie WhatsApp, Telegram oder persönliche Cloud-Dienste zurück. Diesen Tools fehlt die zentrale Kontrolle durch das Unternehmen, wodurch vertrauliche Informationen unkontrollierbaren Risiken ausgesetzt werden.
4. Schutz der Unternehmensreputation:
Eine Sicherheitsverletzung in der internen Kommunikation kann das Vertrauen der Kunden und das Vertrauen der Investoren unmittelbar erschüttern. Laut dem Edelman Trust Barometer 2024 betrachten 74 % der Verbraucher den Schutz von Kundendaten als einen entscheidenden Faktor für den Aufbau von Vertrauen.
5. Sichere digitale Transformation ermöglichen:
Wenn Unternehmen KI-Tools, Cloud-Plattformen und hybride Arbeitsmodelle einführen, wird sichere Kommunikation zum verbindenden Element dieser Initiativen. Sie ermöglicht deren reibungslose Umsetzung und minimiert gleichzeitig die Anfälligkeit für Cyberrisiken.
6. Eine Kultur des Vertrauens und der psychologischen Sicherheit fördern:
Mitarbeitende sind eher bereit, Innovationen voranzutreiben, Feedback zu geben und potenzielle Probleme zu melden, wenn sie darauf vertrauen können, dass ihre Gespräche und Daten geschützt sind. Psychologische Sicherheit ist entscheidend, um eine offene Kommunikation zu fördern und ein widerstandsfähiges, innovatives Arbeitsumfeld langfristig zu stärken.
⚔️ Herausforderungen und Bedrohungen der sicheren internen Kommunikation
Da Unternehmen ihre digitale Transformation beschleunigen und hybride Arbeitsmodelle einführen, sind interne Kommunikationskanäle unverzichtbar geworden, zugleich aber auch anfälliger für Sicherheitsrisiken. Die Absicherung dieser Kanäle ist nicht nur eine technische Anforderung, sondern eine strategische Notwendigkeit. Die interne Kommunikation ist einem komplexen Bedrohungsszenario ausgesetzt, das durch menschliche Fehler, technologische Lücken, Schwächen in der Governance und sich ständig weiterentwickelnde Cyberangriffe geprägt ist.
1. Risiken durch menschliches Fehlverhalten
Mitarbeitende sind nach wie vor der wichtigste Risikofaktor für Sicherheitsvorfälle in Umgebungen für die interne Kommunikation. Menschliches Verhalten spielt – ob unbeabsichtigt oder böswillig – weiterhin eine zentrale Rolle bei Datenschutzverletzungen und dem Verlust vertraulicher Informationen.
 Phishing und KI-gestützte Angriffe
Moderne Angreifer nutzen zunehmend KI und Large Language Models (LLMs), um äußerst überzeugende Phishing-E-Mails und interne Nachrichten mit fachspezifischer Terminologie zu verfassen, die scheinbar von Führungskräften oder vertrauenswürdigen Kollegen stammen. Diese ausgefeilten Angriffe erschweren es Mitarbeitenden zunehmend, legitime Kommunikation von betrügerischen Nachrichten zu unterscheiden, und erhöhen dadurch das Risiko von Zugangsdaten-Diebstahl und unbefugtem Zugriff erheblich.
Bedrohungen durch Insider (unbeabsichtigt oder böswillig)
Bedrohungen durch Insider bleiben ein großes Sicherheitsrisiko. Unbeabsichtigte Datenlecks, die fahrlässige Weitergabe vertraulicher Dateien oder böswillige Aktivitäten aktueller oder ausscheidender Mitarbeitender sind für einen erheblichen Teil der Sicherheitsverletzungen verantwortlich. Aktuellen Studien zufolge sind etwa 25 % der Datenschutzverletzungen auf interne Akteure zurückzuführen. Dies unterstreicht die Bedeutung von Zugriffskontrollen, Überwachungsmaßnahmen und der Sensibilisierung der Mitarbeitenden für Sicherheitsrisiken.
Unsachgemäße Verwaltung von Zugangsdaten
Schwache oder wiederverwendete Passwörter, ungeschützte Geräte und der unsachgemäße Umgang mit Zugangsdaten können zur Übernahme von Benutzerkonten und zur unbefugten Offenlegung von Daten führen. Die unsachgemäße Verwaltung von Zugangsdaten zählt nach wie vor zu den häufigsten Einfallstoren für Angreifer, die es auf interne Kommunikationssysteme abgesehen haben.
2. Risiken durch Technologie und Tools
Die für die interne Kommunikation verwendeten Tools und Plattformen können selbst Sicherheitslücken verursachen, wenn sie nicht ordnungsgemäß verwaltet, abgesichert und kontrolliert werden.
Schatten-IT
Mitarbeitende greifen aus Gründen der Benutzerfreundlichkeit häufig auf nicht genehmigte Anwendungen für den privaten Gebrauch zurück, beispielsweise persönliche Messenger oder Cloud-Speicherdienste. Diesen Schatten-IT-Tools fehlen in der Regel Funktionen wie Ende-zu-Ende-Verschlüsselung, Audit-Protokollierung oder eine zentrale Unternehmensaufsicht. Dadurch entstehen unsichtbare Sicherheitslücken, durch die vertrauliche Informationen gefährdet werden.
Nicht aktualisierte Systeme
Veraltete Software, ungesicherte Links zur Dateifreigabe und falsch konfigurierte Kommunikationsplattformen sind häufige Sicherheitslücken. Werden Systeme nicht regelmäßig durch Sicherheitsupdates aktualisiert, können Angreifer bekannte Schwachstellen ausnutzen, um auf interne Unterhaltungen und Dokumente zuzugreifen.
Riskante Integrationen von Drittanbietern
Anwendungen und Integrationen von Drittanbietern können unerkannte Angriffsvektoren eröffnen, wenn sie nicht ausreichend geprüft, überwacht und abgesichert werden. Unzureichend verwaltete APIs oder externe Schnittstellen können vertrauliche Zugangsdaten preisgeben oder unbefugten Zugriff auf Daten ermöglichen.
3. Risiken durch Prozesse und Governance
Selbst die fortschrittlichsten Sicherheitstechnologien können die interne Kommunikation ohne eine starke Governance und klar definierte Prozesse nicht ausreichend schützen.
Fehlende klare Sicherheitsrichtlinien
Ohne dokumentierte und konsequent durchgesetzte Sicherheitsrichtlinien für die Kommunikation können Mitarbeitende unwissentlich vertrauliche Informationen offenlegen. Unklare Vorgaben zu zulässigen Tools, Regeln für den Datenaustausch und Kommunikationspraktiken erhöhen das Sicherheitsrisiko für das gesamte Unternehmen.
Unzureichende Überprüfung von Zugriffsrechten
Schlecht verwaltete Berechtigungen und seltene Überprüfungen von Zugriffsrechten können dazu führen, dass Mitarbeitende über zu weitreichende oder veraltete Zugriffsrechte verfügen. Dadurch behalten sie möglicherweise noch lange nach dem Ende ihres tatsächlichen Bedarfs Zugriff auf vertrauliche Informationen, was das Risiko eines versehentlichen oder vorsätzlichen Missbrauchs erhöht.
Unzureichende Offboarding-Prozesse
Werden Benutzerkonten beim Ausscheiden von Mitarbeitenden nicht umgehend deaktiviert und Zugriffsrechte nicht rechtzeitig entzogen, bleiben kritische Informationen für unbefugte Personen zugänglich. Unzureichende Offboarding-Prozesse sind eine häufige Ursache für interne Datenlecks.
4. Neue und aufkommende Bedrohungen
Die Bedrohungslandschaft für die interne Kommunikation entwickelt sich ständig weiter, insbesondere durch die Zunahme KI-gestützter Angriffe und immer aggressiverer Methoden von Cyberkriminellen.
KI-gestütztes Phishing
KI ermöglicht es Angreifern, in großem Umfang äußerst glaubwürdige und personalisierte Phishing-Nachrichten zu erstellen. Diese Nachrichten sind zunehmend schwer zu erkennen und können herkömmliche Maßnahmen zur Sensibilisierung für Sicherheitsrisiken umgehen.
CEO-Betrug und Kompromittierung von Geschäfts-E-Mails (Business Email Compromise, BEC)
Bei BEC-Angriffen geben sich Kriminelle betrügerisch als Führungskräfte oder leitende Angestellte aus, um Mitarbeitende dazu zu verleiten, Finanztransaktionen zu genehmigen oder vertrauliche Informationen preiszugeben. Dies führt häufig zu direkten finanziellen Verlusten.
Ransomware 2.0 (Bedrohungen durch Datenlecks)
Modern ransomware attacks no longer focus solely on encrypting files. Attackers now threaten to publicly leak sensitive internal conversations, documents, and proprietary data, amplifying reputational and regulatory damage.
5. Herausforderungen für Großunternehmen
In großen, dezentral organisierten Unternehmen werden die Risiken unsicherer interner Kommunikation durch die Unternehmensgröße, die Komplexität der Strukturen und die regulatorischen Anforderungen zusätzlich verstärkt.
Weltweit verteilte Belegschaften
Unternehmen sind in verschiedenen Regionen und Zeitzonen tätig und beschäftigen unterschiedliche Mitarbeitergruppen, darunter Auftragnehmer und externe Partner. Eine sichere, authentifizierte und regelkonforme Kommunikation in solch vielfältigen Umgebungen zu gewährleisten, stellt eine erhebliche Herausforderung dar.
Siloed Systems
Verschiedene Abteilungen nutzen häufig unterschiedliche Tools, Arbeitsabläufe und Kommunikationsplattformen. Diese Fragmentierung erschwert es, einheitliche Sicherheitsstandards durchzusetzen, Aktivitäten zu überwachen und den Überblick über die gesamte Organisation zu behalten.
Komplexe Compliance-Anforderungen
Große Unternehmen müssen ein komplexes Geflecht aus Vorschriften wie der DSGVO, dem CCPA, HIPAA und branchenspezifischen Standards einhalten. Ungesicherte oder unzureichend verwaltete Kommunikationskanäle können schnell zu Verstößen gegen gesetzliche Vorgaben und zu Bußgeldern in Millionenhöhe führen.
🔦 Gemeinsame Auswirkungen aller Bedrohungen:
- Datenabfluss und Finanzbetrug.
- Unbefugter Zugriff und Offenlegung vertraulicher Informationen.
- Verstöße gegen Compliance-Vorgaben und mögliche behördliche Bußgelder.
- Imageschäden und Vertrauensverlust bei Mitarbeitenden, Kunden und Partnern.
Um diese Herausforderungen zu bewältigen, ist ein ganzheitlicher Ansatz erforderlich, der fortschrittliche Sicherheitstechnologien, strenge Governance-Richtlinien, die Schulung und Sensibilisierung der Mitarbeitenden sowie sichere Kommunikationsplattformen miteinander verbindet. Nur wenn Unternehmen diese Bedrohungen verstehen und gezielt eindämmen, können sie die Vertraulichkeit, Integrität und Verfügbarkeit ihrer internen Kommunikation auch 2026 und darüber hinaus gewährleisten.
🤦🏻♂️ Zentrale Herausforderungen und Bedrohungen für die sichere interne Kommunikation (2026)
| Bedrohungskategorie | Spezifische Risiken / Beispiele | Mögliche Auswirkungen | Besonderheiten 2026 |
| Menschlicher Faktor | Phishing-Angriffe, KI-gestütztes Phishing, schwache oder wiederverwendete Passwörter, versehentliche Datenweitergabe, interne Bedrohungen (böswillig oder fahrlässig) | Datenlecks, Diebstahl von Zugangsdaten, Finanzbetrug, Reputationsschäden | KI ermöglicht äußerst überzeugende Betrugsnachrichten; etwa 25 % der Sicherheitsverletzungen sind auf interne Akteure zurückzuführen. |
| Technologie und Tools | Nutzung nicht autorisierter Apps (Shadow IT), ungepatchte Software-Schwachstellen, ungesicherte Dateifreigabelinks, falsch konfigurierte Anwendungen, riskante Integrationen von Drittanbietern | Verlust der Datenkontrolle, Einschleusung von Schadsoftware, Nichteinhaltung gesetzlicher Vorschriften | Ende-zu-Ende-Verschlüsselung und geprüfte Integrationen sind entscheidend; private Apps können unbemerkte Sicherheitslücken verursachen. |
| Prozesse und Governance | Fehlende klare Sicherheitsrichtlinien, unzureichende Überprüfung von Zugriffsrechten, mangelhafte Offboarding-Prozesse, unvollständige Prüfprotokolle | Unbefugter Zugriff, unkontrollierte Datenverbreitung, fehlende Nachweise zur Einhaltung von Vorschriften | Klare Richtlinien, rollenbasierte Zugriffskontrollen und Audit-Protokolle sind unerlässlich, um Vorschriften wie die DSGVO, HIPAA und SOX einzuhalten. |
| Neue Bedrohungen | Business Email Compromise (BEC), Ransomware 2.0, KI-gestütztes Social Engineering | Finanzielle Verluste, Offenlegung vertraulicher Daten, öffentliche Veröffentlichung interner Gespräche, Reputationsschäden | Ransomware zielt inzwischen sowohl auf die Verschlüsselung von Daten als auch auf deren öffentliche Offenlegung ab; KI-gestütztes Phishing ist zunehmend schwer zu erkennen. |

KOSTENLOSES WHITEPAPER
Open Source Alternative zu Microsoft 365
Stärken Sie Ihre Organisation mit der eXo Platform, um sich von Microsoft-Abhängigkeiten zu lösen und die Kollaboration durch innovative Lösungen zu verbessern.
KOSTENLOSES WHITEPAPER
Open Source Alternative zu Microsoft 365
Stärken Sie Ihre Organisation mit der eXo Platform, um sich von Microsoft-Abhängigkeiten zu lösen und die Kollaboration durch innovative Lösungen zu verbessern.
🔐 Technologische Schlüsselfunktionen für eine sichere interne Kommunikation Convertir en PDF
Moderne Unternehmen benötigen leistungsfähige technologische Lösungen, um vertrauliche interne Kommunikation zu schützen. Eine sichere Kommunikationsplattform muss über eine einfache Verschlüsselung hinausgehen und umfassende Sicherheit, Governance und Compliance gewährleisten, während sie gleichzeitig eine nahtlose Kollaboration ermöglicht. Die folgenden Funktionen gelten als unverzichtbar, um die interne Kommunikation im Jahr 2026 zu schützen:
1. Ende-zu-Ende-Verschlüsselung (E2EE)
Daten sollten auf dem Gerät des Absenders verschlüsselt und ausschließlich vom vorgesehenen Empfänger entschlüsselt werden können. Dadurch bleiben Nachrichten, Dateien und Unterhaltungen vertraulich – selbst gegenüber Administratoren oder Plattformbetreibern. So werden Abfangen und unbefugter Zugriff während der Übertragung verhindert.
2. Verschlüsselung durch Transport Layer Security (TLS/SSL)
Schützt Daten während der Übertragung über Netzwerke und stellt sicher, dass Informationen, die zwischen Nutzern und Servern ausgetauscht werden, weder von Angreifern abgefangen noch manipuliert werden können.
3. Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO)
Die Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Verifizierungsebene über Passwörter hinaus und verringert so das Risiko einer Kontoübernahme. Single Sign-On (SSO) vereinfacht den sicheren Zugriff auf mehrere Plattformen und verbessert die Benutzerfreundlichkeit, ohne die Sicherheit zu beeinträchtigen.
4. Rollenbasierte und granulare Zugriffskontrollen (RBAC/ABAC)
Beschränken Sie den Zugriff auf vertrauliche Inhalte anhand von Rollen, Teams oder Attributen. Mit granularen Berechtigungen können Unternehmen festlegen, wer bestimmte Dokumente, Kanäle oder Arbeitsbereiche anzeigen, bearbeiten oder teilen darf. Dadurch wird das Risiko einer unbefugten Offenlegung minimiert.
5. Audit-Protokolle und Aktivitätsverfolgung
Umfassende Protokolle erfassen, wer wann auf Informationen zugegriffen oder diese geändert hat. Audit-Trails unterstützen die Einhaltung gesetzlicher Vorschriften, interne Untersuchungen und die Analyse von Sicherheitsvorfällen.
6. Sichere Datenspeicherung und Datenresidenz
Gespeicherte Daten müssen verschlüsselt sein, um sie vor Diebstahl und unbefugtem Zugriff zu schützen. Unternehmen sollten außerdem kontrollieren können, wo ihre Daten gespeichert werden – ob lokal auf eigenen Servern, in einer Private Cloud oder in bestimmten geografischen Regionen –, um regulatorische Anforderungen und Standards zur Datensouveränität zu erfüllen.
7. Sichere Integrationen und API-Management
Plattformen für die interne Kommunikation müssen häufig mit Unternehmenssystemen wie HRIS-, CRM- oder Dokumentenmanagementlösungen verbunden werden. Sichere APIs und vorgefertigte Integrationen gewährleisten, dass durch diese Verbindungen keine Sicherheitslücken entstehen und keine vertraulichen Zugangsdaten offengelegt werden.
8. Zero-Trust-Sicherheitsmodell
Moderne Sicherheitskonzepte basieren auf dem Prinzip „Niemals vertrauen, immer überprüfen“. Kein Benutzer und kein Gerät wird grundsätzlich als vertrauenswürdig eingestuft. Stattdessen wird jede Zugriffsanfrage kontinuierlich überprüft, um die laterale Ausbreitung von Bedrohungen innerhalb des Netzwerks zu verhindern.
9. Automatisierte Compliance und Durchsetzung von Richtlinien
Plattformen sollten über Funktionen verfügen, mit denen Richtlinien zur Datenspeicherung, Löschung und Compliance automatisch durchgesetzt werden. So können Unternehmen die Einhaltung der DSGVO, des HIPAA, der ISO 27001 und weiterer branchenspezifischer Vorschriften gewährleisten, ohne eine ständige manuelle Überwachung zu benötigen.
📋 Übersichtstabelle der wichtigsten technologischen Funktionen für eine sichere interne Kommunikation
| Funktion | Zweck / Sicherheitsvorteil |
| Ende-zu-Ende-Verschlüsselung (E2EE) | Schützt Nachrichten und Dateien während der Übertragung und im Ruhezustand; verhindert unbefugten Zugriff, auch durch Administratoren. |
| TLS/SSL-Verschlüsselung | Schützt übertragene Daten vor dem Abfangen und der Manipulation. |
| Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO) | Erhöht die Sicherheit bei der Anmeldung, reduziert passwortbezogene Risiken und vereinfacht den sicheren Zugriff. |
| Rollenbasierte und granulare Zugriffskontrollen (RBAC/ABAC) | Beschränkt den Zugriff auf autorisierte Personen und setzt das Prinzip der minimal erforderlichen Berechtigungen durch. |
| Audit-Protokolle und Aktivitätsverfolgung | Erfasst Änderungen, Zugriffe und Benutzeraktivitäten zu Compliance- und forensischen Zwecken. |
| Verschlüsselte Speicherung und Datenlokalisierung | Schützt gespeicherte Daten und gewährleistet die Einhaltung von Vorschriften zur Datensouveränität. |
| Sichere Integrationen und API-Management | Ermöglicht die sichere Anbindung anderer Unternehmenssysteme, ohne vertrauliche Zugangsdaten offenzulegen. |
| Zero-Trust-Sicherheitsmodell | Überprüft Nutzer und Geräte kontinuierlich und reduziert so Risiken durch Insider und laterale Angriffe. |
| Automatisierte Compliance | Setzt Richtlinien zur Datenspeicherung, Löschung und zum Datenschutz automatisch durch. |
✍🏻 Durch die Integration dieser Funktionen in eine einheitliche Plattform können Unternehmen vertrauliche Informationen schützen, das Risiko von Sicherheitsverletzungen reduzieren und die Einhaltung gesetzlicher Vorschriften unterstützen – und gleichzeitig eine effiziente Kollaboration in verteilten Teams und hybriden Arbeitsumgebungen gewährleisten. Diese technologischen Grundlagen machen sichere interne Kommunikation von einer regulatorischen Notwendigkeit zu einem strategischen Erfolgsfaktor für die Widerstandsfähigkeit und das Wachstum des Unternehmens.
♟️ Best Practices und Strategien für eine sichere interne Kommunikation
Die Umsetzung einer sicheren internen Kommunikation (SIC) erfordert mehr als die Auswahl der richtigen Technologie. Sie setzt eine Kombination aus leistungsfähigen Plattformen, klaren Governance-Strukturen und der kontinuierlichen Einbindung der Mitarbeitenden voraus. Unternehmen, die Sicherheit in ihre täglichen Arbeitsabläufe integrieren, reduzieren Risiken, verbessern die Compliance und fördern eine unternehmensweite Vertrauenskultur.
1. Kommunikation auf einer sicheren Plattform zentralisieren
Fragmentierte Kommunikationskanäle erhöhen das Sicherheitsrisiko und begünstigen die Nutzung nicht genehmigter Tools. Unternehmen sollten ihre interne Kommunikation auf einem sicheren Intranet oder einer Kollaborationsplattform zentralisieren, die Messaging, Dateifreigabe, Projektkollaboration und interne Nachrichten vereint. Die Zentralisierung reduziert die Abhängigkeit von unsicheren Consumer-Apps, gewährleistet die einheitliche Anwendung von Sicherheitsrichtlinien und bietet Audit-Protokolle sowie Berichtsfunktionen, die für Governance und Compliance erforderlich sind.
2. Starke Authentifizierung und das Prinzip der minimalen Berechtigungen durchsetzen
Die Authentifizierung bildet die erste Verteidigungslinie für eine sichere interne Kommunikation. Die Durchsetzung der Multi-Faktor-Authentifizierung (MFA) und von Single Sign-On (SSO) erhöht die Zugriffssicherheit und vereinfacht gleichzeitig die Benutzererfahrung. Rollenbasierte Zugriffskontrollen und das Prinzip der minimal erforderlichen Berechtigungen stellen sicher, dass Mitarbeitende nur auf die Informationen zugreifen können, die sie für ihre jeweilige Rolle benötigen. Dadurch wird das Risiko einer unbefugten Offenlegung reduziert und die Auswirkung kompromittierter Benutzerkonten begrenzt.
3. Regelmäßige Sicherheitsschulungen und Phishing-Simulationen durchführen
Menschliches Fehlverhalten zählt nach wie vor zu den häufigsten Ursachen für interne Sicherheitsvorfälle. Kontinuierliche Programme zur Sensibilisierung für Sicherheitsrisiken helfen Mitarbeitenden, Phishing-Versuche, Social-Engineering-Taktiken und verdächtiges Verhalten zu erkennen. Regelmäßige Schulungen in Kombination mit simulierten Phishing-Angriffen festigen bewährte Sicherheitspraktiken und stellen sicher, dass Mitarbeitende auf reale Bedrohungsszenarien vorbereitet sind und angemessen reagieren können.
4. Zugriffe, Protokolle und Anomalien überwachen
Eine umfassende Überwachung und lückenlose Audit-Protokolle sind unerlässlich, um die Kontrolle über interne Kommunikationskanäle zu gewährleisten. Unternehmen sollten Zugriffsprotokolle, Änderungen an Berechtigungen und Nutzungsmuster regelmäßig überprüfen, um ungewöhnliche Aktivitäten zu erkennen. Die Überwachung unterstützt die Untersuchung von Sicherheitsvorfällen, die Einhaltung gesetzlicher Vorschriften und die frühzeitige Erkennung potenzieller Sicherheitsverletzungen oder eines Missbrauchs von Zugriffsrechten durch Insider.
5. Systeme konsequent aktualisieren
Veraltete Software und nicht behobene Sicherheitslücken sind häufige Einfallstore für Angreifer. Kommunikationsplattformen, Integrationen und die zugrunde liegende Infrastruktur müssen regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Regelmäßige Updates verringern die Anfälligkeit für bekannte Schwachstellen und stellen sicher, dass die Systeme den aktuellen Sicherheitsstandards entsprechen.
6. Sicheren Fernzugriff über VPN und Zero Trust gewährleisten
Da hybride Arbeitsmodelle und Remote-Arbeit zum Standard werden, ist eine sichere Netzwerkverbindung von entscheidender Bedeutung. Virtuelle private Netzwerke (VPNs) verschlüsseln die Kommunikation von Remote-Nutzern und schützen so Daten, die über öffentliche Netzwerke übertragen werden. Zero-Trust-Sicherheitsmodelle verstärken den Schutz zusätzlich, indem sie Benutzer und Geräte kontinuierlich überprüfen. Dadurch wird sichergestellt, dass kein Zugriff standardmäßig gewährt wird – auch nicht innerhalb des Unternehmensnetzwerks.
7. Tools von Drittanbietern sorgfältig prüfen
Tools und Integrationen von Drittanbietern können verborgene Sicherheitsrisiken mit sich bringen, wenn sie nicht sorgfältig geprüft werden. Unternehmen sollten vor der Integration externer Anwendungen umfassende Sicherheits- und Compliance-Prüfungen durchführen. Zugriffsberechtigungen sollten auf das betrieblich notwendige Maß beschränkt werden, und Integrationen müssen dieselben Verschlüsselungs- und Authentifizierungsstandards erfüllen wie interne Systeme.
8. Technologie, Richtlinien und Unternehmenskultur aufeinander abstimmen
Sicherheit gelingt, wenn Technologie, Richtlinien und Unternehmenskultur ineinandergreifen. Selbst die fortschrittlichsten Plattformen können unklare Richtlinien oder mangelndes Engagement der Mitarbeitenden nicht ausgleichen. Klare Sicherheitsrichtlinien für die Kommunikation, ein starkes Engagement der Führungsebene und kontinuierliche Schulungen stellen sicher, dass sichere interne Kommunikation zu einer gemeinsamen Verantwortung und einem festen Bestandteil der Unternehmenskultur wird.
💡 Durch die Kombination dieser Best Practices können Unternehmen sichere interne Kommunikation von einer defensiven Notwendigkeit zu einem strategischen Erfolgsfaktor für Kollaboration, Innovation und betriebliche Widerstandsfähigkeit machen. Im Jahr 2026 trägt die Umsetzung dieser Best Practices dazu bei, dass die interne Kommunikation vertraulich, regelkonform und vertrauenswürdig bleibt und sowohl die Produktivität als auch den langfristigen Geschäftserfolg unterstützt.
🪄 Praktische Tipps für Führungskräfte zur Absicherung der internen Kommunikation
Die Absicherung der internen Kommunikation liegt nicht allein in der Verantwortung der IT-Abteilung, sondern erfordert auch das aktive Engagement und die Aufsicht durch Führungskräfte. Durch die Umsetzung praktischer, proaktiver Maßnahmen können Führungskräfte Risiken reduzieren, die Compliance stärken und eine unternehmensweite Sicherheitskultur fördern. Zu den wichtigsten Maßnahmen gehören:
1. Regelmäßige Sicherheitsschulungen und Phishing-Übungen durchführen
Menschliches Fehlverhalten zählt nach wie vor zu den häufigsten Ursachen für interne Sicherheitsverletzungen. Führungskräfte sollten sicherstellen, dass Mitarbeitende:
- Regelmäßig an Programmen zur Sensibilisierung für Sicherheitsrisiken teilnehmen.
- Die neuesten Phishing-Methoden und Social-Engineering-Techniken kennen.
- Simulierte Angriffe absolvieren, um in realistischen Szenarien sichere Reaktionen zu üben.
2. Zentralisiertes Identitätsmanagement implementieren
Ein zentralisiertes Identitäts- und Zugriffsmanagement stellt sicher, dass Authentifizierung und Berechtigungen über alle Kommunikationskanäle hinweg einheitlich durchgesetzt werden. Zu den Best Practices gehören:
- Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) einsetzen.
- Integrationen mit Unternehmensverzeichnisdiensten wie LDAP oder Active Directory einrichten.
- Zero-Trust-Prinzipien anwenden, um jeden Benutzer und jedes Gerät kontinuierlich zu überprüfen.
3. Zugriffsrechte bei Rollenwechseln von Mitarbeitenden überprüfen
Rollenwechsel, Beförderungen oder das Ausscheiden von Mitarbeitenden können unbeabsichtigte Sicherheitslücken verursachen. Führungskräfte sollten sicherstellen, dass:
- Zugriffsrechte werden bei einem Rollenwechsel von Mitarbeitenden umgehend aktualisiert.
- Benutzerkonten ausscheidender Mitarbeitender werden unverzüglich deaktiviert.
- Das Prinzip der minimal erforderlichen Berechtigungen wird angewendet, um unnötige Zugriffe auf vertrauliche Daten zu vermeiden.
4. Eine umfassende Datenverschlüsselung sicherstellen
Die gesamte interne Kommunikation sollte verschlüsselt werden, unabhängig davon, ob sie über Chats, Dateifreigaben oder Kollaborationsplattformen erfolgt:
- Während der Übertragung: Schützt Daten, die über Netzwerke übertragen werden, vor dem Abfangen.
- Im Ruhezustand: Schützt gespeicherte Daten auf Servern, in Cloud-Speichern oder auf Geräten vor unbefugtem Zugriff.
Durch die konsequente Umsetzung dieser praktischen Maßnahmen können Führungskräfte die Sicherheit der internen Kommunikation stärken, das Risiko von Sicherheitsverletzungen reduzieren und sicherstellen, dass Mitarbeitende vertrauensvoll und sicher kollaborieren können. Diese Maßnahmen fördern zudem die Einhaltung gesetzlicher Vorschriften, schützen geistiges Eigentum und stärken eine Unternehmenskultur, in der Sicherheit als gemeinsame Verantwortung verstanden wird und nicht erst im Nachhinein berücksichtigt wird.
🚀 Sichere interne Kommunikation als Treiber des Unternehmenswachstums
Vom Sicherheitsnetz zum Wachstumsmotor
Sichere interne Kommunikation (SIC) ist längst nicht mehr nur eine Frage der Compliance oder der IT. Im Jahr 2026 hat sie sich zu einer strategischen Unternehmenskompetenz entwickelt. Wenn die interne Kommunikation vertraulich, zuverlässig und ausschließlich autorisierten Nutzern zugänglich ist, schaffen Unternehmen die Voraussetzungen für mehr Widerstandsfähigkeit, Effizienz, Innovation und nachhaltiges Wachstum.
Eine starke Strategie für sichere interne Kommunikation dient sowohl als 🛡️ Sicherheitsnetz, das kritische Informationen schützt, als auch als 🚀 Wachstumstreiber, der die Kollaboration und Leistungsfähigkeit im gesamten Unternehmen beschleunigt.
🛡️ Stärkung der organisatorischen Widerstandsfähigkeit und Kontinuität
Sichere interne Kommunikation schützt geschäftskritische Daten vor Datenlecks, Sicherheitsverletzungen und unbefugtem Zugriff. Durch die Gewährleistung der Informationsintegrität und die kontrollierte Vergabe von Zugriffsrechten reduzieren Unternehmen betriebliche Störungen und bleiben auch in Krisen, bei Veränderungsprozessen oder angesichts externer Bedrohungen handlungsfähig.
⚙️ Produktivität und betriebliche Effizienz steigern
Zentralisierte und sichere Kommunikationsplattformen beseitigen fragmentierte Tools und doppelte Arbeit. Mitarbeitende verbringen weniger Zeit mit der Suche nach Informationen oder der Überprüfung von Quellen. Dadurch können Entscheidungen schneller getroffen und die Kollaboration zwischen Teams, Standorten und Zeitzonen reibungsloser gestaltet werden.
🤝 Vertrauen und psychologische Sicherheit schaffen
Vertrauen ist ein wichtiger Motor für Leistung. Wenn Mitarbeitende wissen, dass ihre Gespräche geschützt sind, kommunizieren sie offener, teilen ihre Ideen freier und melden Probleme frühzeitig. Sichere interne Kommunikation schafft psychologische Sicherheit und stärkt dadurch Transparenz, Engagement und die Abstimmung innerhalb der Organisation.
💡 Innovation durch sichere Kollaboration ermöglichen
Innovation setzt Vertraulichkeit voraus. Sichere Kommunikationskanäle ermöglichen es Teams, an vertraulichen Projekten wie Produkt-Roadmaps, Strategien und Forschung und Entwicklung (F&E) zusammenzuarbeiten, ohne Datenlecks befürchten zu müssen. Dadurch werden Experimente und die Umsetzung neuer Ideen beschleunigt und gleichzeitig geistiges Eigentum geschützt.
🏆 Einen nachhaltigen Wettbewerbsvorteil schaffen
In einer digital geprägten Wirtschaft ist sichere Kollaboration ein entscheidender Differenzierungsfaktor. Unternehmen mit einer gut etablierten sicheren internen Kommunikation (SIC) schützen ihr geistiges Eigentum, erfüllen Compliance-Anforderungen, integrieren Übernahmen schneller und binden Spitzenkräfte langfristig an sich. So wird Sicherheit zu einem nachhaltigen Wettbewerbsvorteil.
🌱 Mitarbeiterengagement und Mitarbeiterbindung fördern
Mitarbeitende erwarten zunehmend einen modernen und sicheren digital workplace. Plattformen, die Daten schützen und gleichzeitig eine nahtlose Kollaboration ermöglichen, reduzieren Frustration und stärken das Vertrauen. Die Priorisierung der sicheren internen Kommunikation (SIC) fördert die Mitarbeiterzufriedenheit, Loyalität und langfristige Mitarbeiterbindung.
🔄 Sicheres Wachstum, Veränderungsprozesse und Fusionen und Übernahmen ermöglichen
Bei Expansionen, Umstrukturierungen oder Fusionen und Übernahmen sind sichere Kommunikationsbereiche von entscheidender Bedeutung. Kontrollierte Zugriffsrechte, Verschlüsselung und Audit-Protokolle ermöglichen es Teams aus unterschiedlichen Organisationen, sicher zusammenzuarbeiten und eine schnelle Integration zu unterstützen, ohne das Risiko zu erhöhen.
🔐 Zentrale Risiken der internen Kommunikation managen
Ohne geeignete Schutzmaßnahmen bleibt die interne Kommunikation gängigen Bedrohungen wie schwachen Zugangsdaten, unverschlüsselten Datenübertragungen, nicht autorisierten IT-Lösungen (Shadow IT) und fehlender Überwachung ausgesetzt. Durch sichere Plattformen, klare Richtlinien, die Sensibilisierung der Mitarbeitenden und kontinuierliche Kontrolle lassen sich diese Risiken gezielt angehen und die sichere interne Kommunikation (SIC) von einem Risikofaktor in einen strategischen Erfolgsfaktor verwandeln.
🎯 Zusammenfassung: Sichere interne Kommunikation dient nicht nur dem Schutz, sondern auch der Leistungssteigerung. Wird sie sowohl als Sicherheitsnetz als auch als Wachstumstreiber verstanden, unterstützt die sichere interne Kommunikation (SIC) Unternehmen dabei, schneller zu handeln, selbstbewusst Innovationen voranzutreiben und dauerhaftes Vertrauen aufzubauen – entscheidende Voraussetzungen für nachhaltigen Erfolg im Jahr 2026 und darüber hinaus.
🖥️ Die Rolle eines Intranets in der sicheren internen Kommunikation
Das moderne Unternehmensintranet hat sich weit über ein statisches Archiv für HR-Richtlinien oder ein einfaches internes Nachrichtenbulletin hinausentwickelt. Heute fungiert es als zentrales Nervensystem der sicheren internen Kommunikation und bietet eine kontrollierte, zentralisierte Umgebung, in der die tägliche Arbeit stattfindet und vertrauliche Informationen geschützt werden. Durch die Bündelung von Kommunikationskanälen, Wissen und Kollaborationstools minimiert ein sicheres Intranet Sicherheitsrisiken und steigert gleichzeitig die Produktivität.
📦 Zentrale Funktionen eines sicheren Intranets:
1. Zentralisierte Governance und Zugriffskontrolle:
Ein sicheres Intranet bietet IT- und Sicherheitsteams ein einheitliches Dashboard, über das sie Berechtigungen verwalten, rollenbasierte Zugriffskontrollen durchsetzen und Aktivitäten überwachen können. Mitarbeitende erhalten nur Zugriff auf Informationen, die für ihre jeweilige Rolle relevant sind. Dadurch wird das Risiko einer unbeabsichtigten oder vorsätzlichen Offenlegung vertraulicher Informationen reduziert.
2. Sichere Kollaboration in einer geschützten Umgebung:
Anstatt auf fragmentierte Tools für Privatnutzer wie persönliche WhatsApp-Konten, nicht genehmigte Cloud-Speicher oder E-Mail-Verläufe zurückzugreifen, können Teams sicher innerhalb des Intranets zusammenarbeiten. Messaging, Dokumentenfreigabe, Videokonferenzen und Projektaktualisierungen finden in einer geschützten Umgebung statt, sodass vertrauliche Daten jederzeit unter der Kontrolle des Unternehmens bleiben.
3. Wissensmanagement und Datenschutz:
In einem sicheren Intranet gespeicherte Informationen werden verschlüsselt, versioniert und gemäß den Unternehmensrichtlinien gesichert. Dieser Ansatz beseitigt das Chaos verstreuter E-Mails und unkontrollierter Dateifreigaben und gewährleistet gleichzeitig lückenlose Audit-Protokolle für Compliance-Zwecke und forensische Analysen.
4. Weniger Aufwand für Mitarbeitende:
Ein gut konzipiertes Intranet bündelt Tools und reduziert die Notwendigkeit, sich für Chats, Dokumente oder Ankündigungen bei mehreren Plattformen anzumelden. Diese optimierte Benutzererfahrung steigert nicht nur die Produktivität, sondern fördert auch die Nutzung sicherer Tools anstelle riskanter Alternativen.
5. Compliance und Nachvollziehbarkeit:
Sichere Intranets setzen Aufbewahrungsrichtlinien durch, erfassen Benutzeraktivitäten in detaillierten Protokollen und führen Nachweise zur Einhaltung gesetzlicher Vorschriften. Unternehmen können nachvollziehen, wer wann auf welche Informationen zugegriffen und welche Aktionen durchgeführt hat. Dadurch werden sowohl die Verantwortlichkeit als auch die Einhaltung gesetzlicher Anforderungen sichergestellt.
👉🏻 Als „geschützter Bereich“ für die Unternehmenskommunikation reduziert ein sicheres Intranet die Angriffsfläche einer Organisation erheblich. Es verwandelt die interne Kommunikation von einer potenziellen Schwachstelle in einen strategischen Erfolgsfaktor und bietet eine einheitliche, revisionssichere und geschützte Plattform für Kollaboration, Wissensaustausch und tägliche Arbeitsabläufe.
🤩 So wählen Sie eine Plattform für sichere interne Kommunikation aus
Die Auswahl der richtigen Plattform für sichere interne Kommunikation ist entscheidend. Eine falsche Wahl kann Sicherheitslücken verursachen, die Akzeptanz verringern und Compliance-Bemühungen untergraben. Ein strategischer Ansatz stellt sicher, dass Sicherheit von Anfang an in die Plattform integriert ist, ohne die Benutzerfreundlichkeit, Kollaboration oder das Unternehmenswachstum zu beeinträchtigen.
1. Sicherheitsstandards bewerten
Sicherheit sollte die Grundlage bilden und nicht erst nachträglich berücksichtigt werden. Achten Sie auf Plattformen, die Folgendes bieten:
- Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO): Erhöhen die Zugriffssicherheit und vereinfachen gleichzeitig die Anmeldung für Benutzer. Die Integration von Identitätsanbietern wie Okta, Azure AD oder Ping Identity ist unerlässlich.
- Ende-zu-Ende-Verschlüsselung (E2EE): Schützt Nachrichten und Dateien sowohl während der Übertragung als auch im Ruhezustand.
- Einhaltung gesetzlicher und regulatorischer Anforderungen: Stellen Sie die Einhaltung der DSGVO, des HIPAA, der ISO 27001, des SOC 2, der FINRA oder branchenspezifischer Standards sicher. Transparenz hinsichtlich Zertifizierungen und Verschlüsselungsstandards ist entscheidend.
2. Flexible Bereitstellungsoptionen
Unternehmen unterscheiden sich hinsichtlich ihres Sicherheitsniveaus, ihrer Anforderungen an den Speicherort der Daten und ihrer IT-Richtlinien. Wählen Sie eine Plattform, die Folgendes unterstützt:
- On-Premises- oder Private-Cloud-Hosting: Besonders wichtig für Branchen mit strengen Sicherheitsanforderungen, wie das Finanzwesen, die Verteidigungsindustrie oder das Gesundheitswesen.
- Hybride Modelle: Bieten die Flexibilität, Kontrolle, Zugänglichkeit und Skalierbarkeit miteinander in Einklang zu bringen.
3. Integration und Skalierbarkeit
Eine sichere Plattform muss sich nahtlos in Ihre bestehende Infrastruktur integrieren lassen:
- Integration von Verzeichnisdiensten und Identitäten: Verbinden Sie die Plattform mit LDAP, Active Directory oder HRIS-Systemen, um die Benutzerverwaltung zu vereinfachen.
- API- und Drittanbieter-Integrationen: Stellen Sie sicher, dass Integrationen die Sicherheitsstandards einhalten, ohne Zugangsdaten offenzulegen.
- Skalierbarkeit: Die Plattform sollte mit dem Unternehmen wachsen und Tausende von Benutzern, mehrere Standorte und komplexe Arbeitsabläufe unterstützen.
4. Audit, Überwachung und Governance
Kontinuierliche Überwachung und Nachvollziehbarkeit sind entscheidend für die Aufrechterhaltung der Sicherheit:
- Echtzeit-Protokolle und Analysen: Verfolgen Sie Benutzeraktivitäten, Zugriffe und Änderungen, um Anomalien schnell zu erkennen.
- Audit-Trails: Unterstützen die Einhaltung gesetzlicher Vorschriften, interne Untersuchungen und forensische Analysen.
5. Benutzererfahrung und Akzeptanz
Eine sichere Plattform, die Mitarbeitende umgehen, ist wirkungslos. Stellen Sie daher neben der Sicherheit auch die Benutzerfreundlichkeit in den Mittelpunkt:
- Intuitive Benutzeroberfläche: Mitarbeitende sollten problemlos chatten, Dateien teilen, an Projekten zusammenarbeiten und Ankündigungen aufrufen können.
- Mobile Sicherheit: Sichere mobile Apps sollten unbeabsichtigte Datenlecks verhindern, beispielsweise durch das Kopieren und Einfügen von Inhalten in private Apps oder deren unverschlüsselte Speicherung.
- Einheitliche Benutzererfahrung: Über die Sicherheit hinaus sollte die Plattform Kommunikation, Kollaboration, Vernetzung der Mitarbeitenden und den Aufbau einer gemeinsamen Unternehmenskultur unterstützen. Dazu gehören beispielsweise Feeds zur Anerkennung von Leistungen, Ideenplattformen und strukturierte Onboarding-Prozesse.
6. Granulare Berechtigungen und Inhaltskontrolle
Sicherheit sollte präzise abgestuft sein und nicht nach dem Alles-oder-nichts-Prinzip funktionieren:
- Steuern Sie den Zugriff auf Ebene einzelner Bereiche, Ordner, Projekte oder sogar einzelner Nachrichten.
- Ermöglichen Sie Administratoren, das Prinzip der minimal erforderlichen Berechtigungen durchzusetzen, ohne Arbeitsabläufe zu behindern.
7. Zuverlässigkeit des Anbieters und Support
Schließlich muss auch der Plattformanbieter zuverlässig sein:
- Proaktive Sicherheitsupdates: Regelmäßige Sicherheits-Patches und kontinuierliche Überwachung von Bedrohungen.
- Reaktionsschneller Support: Fähigkeit, Probleme zu beheben und bei kritischen Sicherheitsvorfällen gezielte Unterstützung zu bieten.
- Nachweisliche Erfolgsbilanz: Vertrauenswürdigkeit und Stabilität sind unverzichtbar, insbesondere für große Unternehmen und Organisationen mit strengen regulatorischen Anforderungen.
👉 Durch die Bewertung von Plattformen anhand dieser Kriterien – Sicherheit, flexible Bereitstellung, Integration, Benutzerfreundlichkeit, Governance und Zuverlässigkeit des Anbieters – können Unternehmen eine Lösung auswählen, die vertrauliche Informationen schützt, eine nahtlose Kollaboration ermöglicht und die Einhaltung gesetzlicher Vorschriften unterstützt und gleichzeitig eine positive Mitarbeitererfahrung fördert. Im Jahr 2026 ist eine Plattform für sichere interne Kommunikation nicht einfach nur ein Tool, sondern das strategische Fundament für sichere, produktive und widerstandsfähige Arbeitsumgebungen.
🏆 Sichere interne Kommunikation beginnt mit eXo Platform
In der heutigen Unternehmenswelt ist die sichere interne Kommunikation mehr als eine technische Notwendigkeit – sie ist ein strategischer Erfolgsfaktor für Innovation, Kollaboration und organisatorische Widerstandsfähigkeit. Während viele Unternehmen auf fragmentierte, unzureichend gesicherte oder schwer zu verwaltende Einzellösungen setzen, bietet eXo Platform einen einheitlichen, sicheren und zukunftssicheren digital workplace, der auf die Anforderungen moderner Unternehmen zugeschnitten ist.
1. Ein herausragendes Sicherheitsniveau
eXo Platform wurde von Grund auf mit Sicherheit als zentralem Prinzip entwickelt:
- Ende-zu-Ende-Verschlüsselung (E2EE): Stellt sicher, dass Nachrichten, Dateien und Chats vom Absender bis zum Empfänger vertraulich bleiben.
- Zero-Trust-Architektur: Die kontinuierliche Überprüfung von Benutzern und Geräten verhindert, dass sich Bedrohungen innerhalb des Netzwerks lateral ausbreiten.
- Granulare Zugriffskontrollen (RBAC/ABAC): Berechtigungen lassen sich bis auf einzelne Bereiche, Ordner und sogar Nachrichtenebene festlegen, um das Prinzip der minimal erforderlichen Berechtigungen durchzusetzen.
- Starke Authentifizierung: Single Sign-On (SSO) mit SAMLv2, OAuth2 und OpenID sowie Multi-Faktor-Authentifizierung (MFA) sorgen für eine robuste Absicherung der Anmeldung.
- Schutz vor Datenlecks und Quarantäne: Verdächtige Dateien werden automatisch unter Quarantäne gestellt, wodurch das Risiko unbeabsichtigter oder böswilliger Datenlecks sinkt.
- Verborgene Verzeichnisse und Datenschutzeinstellungen: Vertrauliche Benutzer, Teams und Inhalte können verborgen werden, um kritische Informationen zusätzlich zu schützen.
2. Flexible Bereitstellungsoptionen
Unternehmen haben unterschiedliche Anforderungen an Compliance und Infrastruktur. eXo Platform bietet:
- Bereitstellung in der Cloud, Private Cloud oder On-Premises: Ermöglicht IT-Teams die Kontrolle über den Speicherort der Daten und das Sicherheitsniveau.
- Hybride Flexibilität: Unterstützt die sichere Integration in bestehende Systeme und berücksichtigt gleichzeitig die Anforderungen verteilter und hybrider Teams.
3. Ein vollständig integriertes Mitarbeitererlebnis
Im Gegensatz zu fragmentierten Tools, bei denen Mitarbeitende zwischen verschiedenen Apps für Chats, Dateifreigabe, Communities und Wissensmanagement wechseln müssen, bietet eXo Platform:
- Zentralisierte Kollaboration: Messaging, gemeinsame Dokumentenbearbeitung und Communities sind in einer einzigen sicheren Umgebung vereint.
- Wissens- und Anerkennungsmanagement: Repositories mit Versionsverwaltung, Wikis und Tools für soziales Engagement helfen dabei, institutionelles Wissen zu bewahren und die Unternehmenskultur zu stärken.
- Mobile und soziale Funktionen: Eine moderne, intuitive Benutzererfahrung fördert die Akzeptanz und verringert die Abhängigkeit von nicht autorisierten IT-Lösungen (Shadow IT) und unsicheren Consumer-Apps.
4. Bewährte Skalierbarkeit für Unternehmen
eXo Platform genießt das Vertrauen internationaler Organisationen aus dem Bankwesen, dem Gesundheitswesen, dem öffentlichen Sektor und anderen regulierten Branchen. Die Plattform lässt sich auf Tausende von Mitarbeitenden und mehrere geografische Standorte skalieren und gewährleistet dabei weiterhin Sicherheit und Compliance.
5. Zukunftssichere Grundlage
Die offene, API-first-Architektur der Plattform ermöglicht eine nahtlose Integration in bestehende Unternehmenssysteme und neue Technologien wie KI, ohne die Sicherheit zu beeinträchtigen. Sie bietet eine solide Grundlage, um sich an veränderte Geschäftsanforderungen und Initiativen zur digitalen Transformation anzupassen.
6. eXo Platform im Vergleich zu Standardlösungen: Ein strategischer Vergleich
| Aspekt | Typische Intranet- und Kollaborationstools | eXo Platform |
| Sicherheitsmodell | Perimeterbasiert, begrenzte interne Verschlüsselung | Zero Trust und E2EE für kritische Kommunikation |
| Bereitstellung | Meist ausschließlich in der Cloud, begrenzte Kontrolle | Cloud, On-Premises oder hybride Bereitstellung |
| Einheitliche Benutzererfahrung | Separate Tools für Chats, Dokumente und Communities | Vollständig integrierte Suite in einer sicheren Umgebung |
| Compliance-Unterstützung | Grundlegende Audit-Protokolle, begrenzte automatisierte Aufbewahrung | Erweiterte Audit-Funktionen und automatisiertes Datenlebenszyklusmanagement (DSGVO, HIPAA usw.) |
| Strategischer Mehrwert | Als reine Gebrauchslösung oder Kostenfaktor betrachtet | Als sichere Plattform positioniert, die Wachstum, Innovation und betriebliche Widerstandsfähigkeit fördert |
👉By providing robust security, seamless collaboration, regulatory compliance, and employee engagement in a single platform, eXo Platform transforms internal communication from a cost center into a strategic growth driver. Organizations no longer need to compromise between security and productivity, they can have both, enabling innovation, operational efficiency, and trust across employees, partners, and customers.
🔮 Zukunftstrends der sicheren internen Kommunikation
Die sichere interne Kommunikation entwickelt sich rasant weiter, angetrieben durch technologische Innovationen, veränderte Arbeitsmodelle und neue Cyberbedrohungen. Unternehmen müssen diese Trends frühzeitig erkennen, um Angreifern einen Schritt voraus zu sein und ihre langfristige Widerstandsfähigkeit zu gewährleisten. Zu den wichtigsten Entwicklungen, die die Zukunft der sicheren internen Kommunikation prägen, gehören:
1. KI-gestützte Sicherheit und Anomalieerkennung
Künstliche Intelligenz wird zunehmend zu einem integralen Bestandteil der Sicherheit interner Kommunikation. KI kann:
- Nachrichten und Dateiaustausch in Echtzeit überwachen, um anomales Verhalten, ungewöhnliche Zugriffsmuster oder potenzielle Datenlecks zu erkennen.
- Vertrauliche Informationen automatisch kennzeichnen, beispielsweise personenbezogene Daten (PII), und Administratoren auf mögliche Verstöße gegen Richtlinien hinweisen.
- Vorausschauende Bedrohungserkennung einsetzen, um ungewöhnliche Benutzeraktivitäten zu identifizieren, die auf kompromittierte Benutzerkonten oder Bedrohungen durch Insider hindeuten könnten.
2. Zero-Trust-Sicherheitsmodelle
Das Zero-Trust-Prinzip geht davon aus, dass kein Benutzer und kein Gerät standardmäßig als vertrauenswürdig eingestuft werden kann – auch nicht innerhalb des Unternehmensnetzwerks. Zugriffsentscheidungen werden kontinuierlich anhand folgender Kriterien überprüft:
- Benutzerrolle und Verantwortlichkeiten
- Sicherheitsstatus und Compliance des Geräts
- Kontext der Anfrage, einschließlich Standort und Verhaltensmuster
Dieser Ansatz reduziert die Angriffsfläche für interne und laterale Angriffe erheblich.
3. Dezentrale Kommunikations- und Identitätsprotokolle
Neue dezentrale Modelle, darunter die selbstbestimmte digitale Identität (Self-Sovereign Identity, SSI) und dezentrale Kommunikationsprotokolle, verringern die Abhängigkeit von zentralen Systemen und Passwortdatenbanken. Mitarbeitende behalten die Kontrolle über ihre verifizierbaren Identitätsnachweise. Dies stärkt den Datenschutz und begrenzt zugleich die Auswirkungen von Sicherheitsverletzungen in zentralisierten Systemen.
4. Fortschrittliche und zukunftssichere Verschlüsselung
Da Quantencomputing zunehmend zu einer potenziellen Bedrohung wird, setzen sich Unternehmen mit der Post-Quanten-Kryptografie auseinander, um ihre Kommunikation vor zukünftigen Entschlüsselungsangriffen zu schützen. Plattformen werden weiterhin fortschrittliche Verschlüsselungsverfahren einsetzen, um die Sicherheit von Daten langfristig zu gewährleisten.
5. Kontextbezogene und hyperpersonalisierte Sicherheit
Sicherheitsentscheidungen werden zunehmend dynamisch und kontextabhängig getroffen. Zugriffsrechte werden nicht mehr allein auf Grundlage der Benutzerrolle vergeben, sondern auch anhand des Sicherheitsstatus des Geräts, des Standorts und des Kontexts der Anfrage. Gleichzeitig ermöglicht KI hyperpersonalisierte Benutzererlebnisse, indem sie Mitarbeitenden relevante Informationen sicher bereitstellt und dabei strenge Berechtigungsgrenzen einhält.
6. Integration von KI in Unternehmensplattformen
Zukunftsorientierte digital workplaces integrieren KI zunehmend tief in sichere Kommunikationsabläufe. Durch die Koordination der Bedrohungserkennung, die automatische Kennzeichnung vertraulicher Daten und die Vorhersage von Risiken ermöglicht KI den Wandel von reaktiver zu proaktiver Sicherheit. Unternehmen erhalten Echtzeit-Einblicke in potenzielle Schwachstellen und können dadurch schneller reagieren und einen kontinuierlichen Schutz gewährleisten.
👀 Ein Blick in die Zukunft
Ab 2026 wird die sichere interne Kommunikation zunehmend menschliche Kontrolle mit KI-gestützter Orchestrierung, dezentralem Identitätsmanagement und fortschrittlicher Kryptografie verbinden. Unternehmen, die diese Trends frühzeitig aufgreifen, werden nicht nur vertrauliche Informationen schützen, sondern auch ihren Mitarbeitenden eine sichere und vertrauensvolle Kollaboration ermöglichen. Dadurch fördern sie Innovation, betriebliche Effizienz und Vertrauen im digital workplace.
🏯 Fazit: Mit sicherer interner Kommunikation eine Festung des Vertrauens schaffen Convertir en PDF
Sichere interne Kommunikation ist kein technischer Luxus mehr, sondern eine unverzichtbare Grundlage für moderne Unternehmen. Der Schutz sensibler Unternehmensdaten, die nahtlose Kollaboration und die Förderung des Mitarbeiterengagements sind entscheidend für die operative Widerstandsfähigkeit, die Einhaltung gesetzlicher Vorschriften und den Wettbewerbsvorteil.
In der heutigen Arbeitswelt mit verteilten Teams und immer ausgefeilteren Cyberbedrohungen birgt die Nutzung fragmentierter Tools oder Apps für den privaten Gebrauch ein erhebliches strategisches Risiko. Menschliche Fehler, unverschlüsselte Kommunikationskanäle, Schatten-IT und sich ständig weiterentwickelnde Angriffsmethoden können geistiges Eigentum, die Privatsphäre der Mitarbeitenden und das Vertrauen der Kunden gefährden. Unternehmen müssen daher umfassende Strategien, klare Richtlinien und leistungsfähige Technologieplattformen einsetzen, um sicherzustellen, dass Informationen vertraulich und unverändert bleiben und ausschließlich autorisierten Personen zugänglich sind.
Sichere interne Kommunikation dient sowohl als Sicherheitsnetz als auch als Wachstumsmotor:
- Sicherheitsnetz: Schützt vor unbeabsichtigten Datenlecks, Fehlern durch Insider und externen Bedrohungen. Es bewahrt die Datenintegrität und gewährleistet die Geschäftskontinuität.
- Wachstumsmotor: Wenn Mitarbeitende ihrer Kommunikationsumgebung vertrauen, beschleunigt sich die Kollaboration, Silos werden aufgebrochen und die organisatorische Dynamik nimmt zu. Innovation, Wissensaustausch und operative Effizienz entfalten sich in einem sicheren Ökosystem.
Die Investition in eine Plattform wie eXo Platform macht Sicherheit von einem Kostenfaktor zu einem strategischen Erfolgsfaktor:
- Die Plattform bietet Sicherheitsfunktionen auf Enterprise-Niveau, darunter Ende-zu-Ende-Verschlüsselung, granulare Zugriffskontrollen und Zero-Trust-Prinzipien.
- Sie ermöglicht flexible Bereitstellungsoptionen – von der Cloud bis zum eigenen Server (On-Premises) – und unterstützt damit die Einhaltung gesetzlicher Vorschriften sowie die individuellen Anforderungen von Unternehmen.
- Sie vereint Tools für Kollaboration, Wissensmanagement und Mitarbeiterengagement in einem einheitlichen, sicheren digital workplace und reduziert so die Abhängigkeit von unsicheren, fragmentierten Anwendungen.
Mit eXo Platform entscheiden Sie sich nicht einfach für die Implementierung einer Software, sondern dafür, eine vertrauenswürdige digitale Zentrale aufzubauen, in der sensible Informationen geschützt bleiben, Mitarbeitende vertrauensvoll kollaborieren und das Unternehmen sicher und selbstbewusst wachsen kann.
Sichere interne Kommunikation ist sowohl das Fundament des Vertrauens als auch der Katalysator für Innovation. Unternehmen, die sie strategisch einsetzen, sind nicht nur darauf vorbereitet, sich gegen aktuelle Bedrohungen zu schützen, sondern auch darauf, sich im sich ständig weiterentwickelnden digital workplace von 2026 und darüber hinaus erfolgreich zu behaupten.
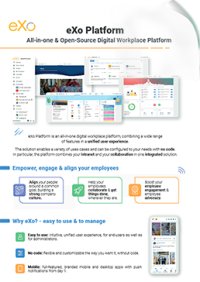
Kostenloses Datenblatt
eXo Platform : Die KI-gestützte,
Open-Source Digital Workplace Plattform
Laden Sie das eXo Platform -Datenblatt herunter und
entdecken Sie alle Funktionen und Vorteile
entdecken Sie alle Funktionen und Vorteile

Kostenloses Datenblatt
Laden Sie das eXo Platform-Datenblatt herunter und
entdecken Sie alle Funktionen und Vorteile
FAQs
Hier finden Sie häufig gestellte Fragen zur internen Kommunikation mit allen Antworten an einem Ort.
❓ Was ist interne Kommunikation?
Interne Kommunikation (IC) ist der Prozess, die Strategie und die Gesamtheit der Tools, die Organisationen nutzen, um Informationen auszutauschen, Mitarbeitende auf Unternehmensziele auszurichten sowie Engagement und Kollaboration zu fördern. Sie geht weit über das einfache Versenden von Unternehmensankündigungen oder Newslettern hinaus – sie ist eine bewusst eingesetzte, strategische Funktion, die prägt, wie Mitarbeitende die Organisation im Alltag erleben.
Effektive interne Kommunikation schafft bedeutungsvolle Verbindungen: zwischen Führungskräften und Teams, zwischen verschiedenen Abteilungen sowie zwischen Mitarbeitenden vor Ort und Remote-Mitarbeitenden. Sie stellt sicher, dass Informationen nicht nur weitergegeben werden, sondern verstanden werden, Wirkung entfalten und zu konkreten Handlungen führen.
In der Praxis umfasst die interne Kommunikation:
- Kanäle: E-Mail, Intranet, Chat-Plattformen, mobile Apps.
- Inhalte: Strategische Updates, Geschichten zur Unternehmenskultur, Wissensaustausch und rollenspezifische Informationen.
- Rituale: Mitarbeiterversammlungen, Team-Check-ins und Feedbackschleifen.
- Messung: Engagement, Klarheit, Ausrichtung und Wirksamkeit der Kommunikation.
🤏Kurz gesagt: Interne Kommunikation verwandelt Informationen in Verständnis, Ausrichtung, Engagement und Handlungen.
➝ Erfahren Sie mehr über die vollständige Definition der internen Kommunikation
🧐 Warum die Verbesserung der internen Kommunikation wichtig ist
Effektive interne Kommunikation ist längst keine Option mehr – sie ist entscheidend für den Erfolg von Organisationen. Studien zeigen kontinuierlich, dass eine verbesserte Kommunikation Engagement, Produktivität und Geschäftsergebnisse steigert.
🕵Schnelle Fakten
🕺Die moderne Herausforderung
➝ Erfahren Sie, warum die Verbesserung der internen Kommunikation wichtig ist
🫠Wie kann man die interne Kommunikation verbessern?
Die Art und Weise, wie wir am Arbeitsplatz kommunizieren, hat sich grundlegend verändert. Im Jahr 2025 bedeutet die Verbesserung der internen Kommunikation, strategische Führung, moderne Technologie und eine menschenzentrierte Unternehmenskultur miteinander zu verbinden. Im Folgenden finden Sie 22 praxisnahe und aktuelle Strategien, die Unternehmen dabei unterstützen, das Engagement zu stärken, die Produktivität zu steigern und Vertrauen in verteilten Teams aufzubauen.
- Eine zentrale Informationsquelle schaffen (zentrales Intranet)
- Eine digitale, menschenzentrierte Kommunikationsstrategie entwickeln
- Mit Transparenz und Authentizität führen
- Einen klaren Unternehmenszweck definieren und teilen
- Klare Kommunikationsrichtlinien etablieren
- Einen Dialog in beide Richtungen fördern
- Zielgruppen nach Rolle und Standort gezielt ansprechen
- Kommunikationskanäle organisieren und zielgerichtet nutzen
- Echtzeit-Chat mit langfristigem Wissensaustausch kombinieren
- Digitale Communities und Bereiche für Anerkennung aufbauen
- Engagement mit aussagekräftigen Kennzahlen messen
- Führungskräfte als Botschafter der Kommunikation stärken
- Mobile Nutzung und Kommunikation mit Mitarbeitenden an der Front optimieren
- Routinemäßige Kommunikation automatisieren
- Kontinuierliche Feedbackschleifen ermöglichen
- Nachrichten lokalisieren und personalisieren
- Kommunikation mit Geschäftstools integrieren
- KI für eine intelligentere Kommunikation nutzen
- Storytelling und Multimedia-Inhalte zur Steigerung des Engagements einsetzen
- Ein klares Governance-Modell einführen
- Ein Gleichgewicht zwischen Top-Down- und Bottom-Up-Kommunikation schaffen
- Kommunikationskanäle kontinuierlich überprüfen und verbessern
➝ Erfahren Sie mehr über 22 Tipps zur Verbesserung der internen Kommunikation
🤔 Warum interne Kommunikation wichtig ist
Im modernen Arbeitsumfeld geht interne Kommunikation (IC) weit über das bloße Teilen von Informationen hinaus – sie ist die Verbindung, die Mitarbeitende zusammenführt, Teams ausrichtet und den Unternehmenserfolg vorantreibt.
Effektive interne Kommunikation stellt sicher, dass alle Mitarbeitenden die Unternehmensziele verstehen, sich in Entscheidungsprozesse einbezogen fühlen und über die notwendigen Informationen verfügen, um ihre Aufgaben sicher und erfolgreich auszuführen. Studien zeigen kontinuierlich, dass Organisationen mit einer starken internen Kommunikation eine höhere Mitarbeiterzufriedenheit, eine bessere Mitarbeiterbindung und eine verbesserte Gesamtleistung erzielen.
- Mitarbeitende mit der Unternehmensstrategie in Einklang bringen
- Eine vielfältige Belegschaft einbinden
- Zeit sparen und Verwirrung reduzieren
- Unternehmenskultur und Werte unterstützen
- Silos aufbrechen und Wissensaustausch fördern
💥Warum ist interne Kommunikation wichtig?
Da sich Arbeitsplätze weiterhin rasant verändern, hat sich die interne Kommunikation (IC) von der reinen Nachrichtenübermittlung zu einer strategischen Säule des Unternehmenserfolgs entwickelt. Der Aufbau einer starken Strategie für interne Kommunikation und die Nutzung der richtigen Plattform sind keine optionalen Maßnahmen mehr – sie sind unverzichtbar. Hier erfahren Sie, warum:
👨💻Die Notwendigkeit hybrider Arbeitsmodelle
🧲Mitarbeiterengagement und Mitarbeiterbindung
🔬Beschleunigung von Innovationen
🧠Wissensmanagement und operative Effizienz
👩👧👦Krisen- und Veränderungsmanagement
🆚 Was ist der Unterschied zwischen interner und externer Kommunikation?
Hier sind einige wichtige Unterschiede zwischen interner und externer Kommunikation:
- Die Zielgruppe
- Das Ziel
- Die Häufigkeit
- Der Kommunikationsfluss
- Die Kommunikationsmittel
➝ Erfahren Sie mehr über die wichtigsten Unterschiede zwischen interner und externer Kommunikation
🧭 So wählen Sie die richtige Plattform für die interne Kommunikation aus?
Die Auswahl der richtigen Plattform für die interne Kommunikation (IC) ist eine strategische Entscheidung. Es geht nicht nur darum, ein Tool auszuwählen – es geht darum, effektive Kommunikation, Engagement und Ausrichtung in Ihrer gesamten Organisation zu ermöglichen.
Hier finden Sie einen strukturierten, schrittweisen Ansatz, der Sie bei Ihrer Entscheidung unterstützt:
- Aktuellen Stand analysieren
- Klare Ziele definieren
- Nutzergruppen analysieren
- Unverzichtbare Funktionen identifizieren
- Budget und Gesamtbetriebskosten festlegen
- Eine Shortlist potenzieller Anbieter erstellen
- Einen Proof of Concept (PoC) durchführen
- Einführung und Akzeptanz planen
- Governance und Kennzahlen definieren
- Live gehen und kontinuierlich verbessern
➝ Erfahren Sie, wie Sie die richtige Plattform für die interne Kommunikation auswählen
5/5 - (1 vote)

Ich bin Digital-Marketing-Spezialist mit Schwerpunkt SEO bei eXo Platform.
Ich habe eine Leidenschaft für neue Technologien und Digital Marketing. Mit 10 Jahren Erfahrung unterstütze ich Unternehmen bei ihren digitalen Kommunikationsstrategien und implementiere die notwendigen Tools für ihren Erfolg. Mein Ansatz kombiniert den Einsatz verschiedener Traffic-Akquisitionskanäle mit der Optimierung der User Experience, um Besucher in Kunden zu konvertieren. Nach verschiedenen beruflichen Erfahrungen in Digital- und Kommunikationsagenturen sowie in B2B-Unternehmen verfüge ich über ein breites Kompetenzspektrum und bin in der Lage, die Digital-Marketing-Strategie von kleinen und mittelständischen Unternehmen zu steuern.
Verwandte Beiträge
- All
- eXo
- Anerkennung der Mitarbeiter
- Arbeitsplatz
- Branchentrends
- Cartoon
- Change Management
- Digital Workplace
- Digitale Transformation
- Führung
- Infografik
- interne Kommunikation
- intranet
- Kollaboration
- Leadership
- Leitfaden
- Mitarbeiter engagement
- Mitarbeiter Erfahrung
- Nachrichten
- Onboarding
- Open source
- Produkt Nachrichten
- Produktivität
- Telearbeit
- Tipps und Tricks
- Uncategorized
- Wissensmanagement
- Zukunft der Arbeit

Eine Antwort hinterlassen
( Ihre E-Mail Adresse wird nicht veröffentlicht)
Connexion
0 Kommentare
Commentaires en ligne
Afficher tous les commentaires
